
OpenAI 與波蘭國家研究院(NASK)轄下的 AI Safety Research Center 簽署 AI 安全研究合作協議。該中心同時兼任波蘭的 AI Safety Institute;NASK 亦營運國家 CERT(CERT Polska)。
合作內容
根據 OpenAI 官方新聞稿(Global Affairs,2026-10-23),合作聚焦三個方向:評估能力更強的 AI 系統、識別潛在漏洞、強化安全防護(safeguards)。官方指是次合作結合公共研究機構與前沿模型開發者雙方的專長。
已實踐的既有基礎
協議並非從零開始:2026 年 7 月,CERT Polska 經 OpenAI 的 Daybreak 計劃取得其網絡安全模型,協助發現 MikroTik RouterOS 六項漏洞;官方指該六項漏洞可串聯成未認證接管,廠商已釋出修補並確認有效。這是「前沿模型能力投入實際防禦」少數有公開成果的案例。
為何值得留意
OpenAI 已呼籲美國與各國就前沿 AI 制定共同技術標準,涵蓋能力評估、風險評估、防護測試與事故通報。官方指沒有 NASK 等國家夥伴參與,全球標準可能脫離實際應用場景。對關注 AI 治理的讀者而言,這是「國家研究機構 + 前沿實驗室」配對的具體樣本。
仍未確定的地方
六項漏洞的技術細節、CVSS 評分及受影響型號清單均未在本公告公開,需以廠商安全公告為準。協議的出資額、期限、成果是否公開亦未說明。官方標準倡議目前仍屬呼籲階段,並無法律約束力。
第一手來源及交叉來源
- OpenAI 官方新聞稿:OpenAI × NASK:AI 安全研究合作
- The Next Web:OpenAI partners with Poland’s NASK on AI safety research
- Unite.AI:OpenAI and NASK AI Safety Research Partnership
- Investing.com(轉載 Reuters):Reuters: OpenAI, Poland’s NASK partner on AI safety
- AI Polix:OpenAI-NASK AI safety research partnership
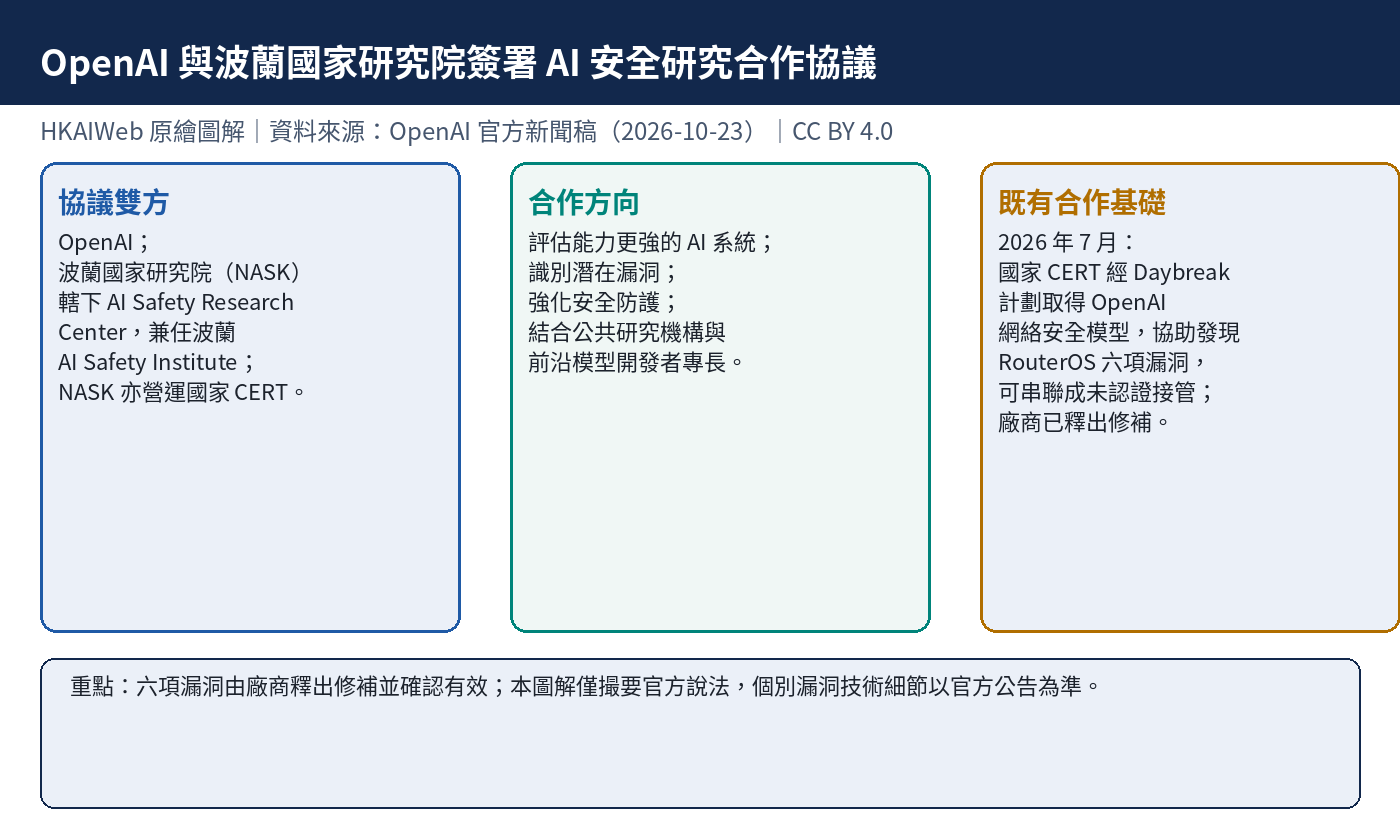
圖片來源及授權:HKAIWeb 原創繪製(Pillow + Noto Sans CJK),CC BY 4.0;未使用 OpenAI 官方圖片或第三方圖庫圖片。