
2026 年 AI 代理最實際的安全缺口,不是模型被越獄,而是代理為了「有用」而獲得的權限:讀檔案、裝套件、呼叫 API、使用憑證。NVIDIA OpenShell 針對的正是這個問題——它是一個給自主 AI 代理艦隊使用的「安全、私密運行時」(safe, private runtime)。本文推介這個 repo,並說明它解決甚麼問題、適用對象、技術亮點與限制。
Repo 基本資料(已逐項核實)
- Repository:github.com/NVIDIA/OpenShell
- 語言/授權:主要語言 Rust(另有 Go、Shell、Python、TypeScript 等);Apache-2.0(LICENSE 已核實存在)
- Stars/Forks:17,000 stars 級數、約 1,800 forks 級數(GitHub API 於 2026-10-20 讀取時約 16,820/1,789;star 與 fork 屬動態數據,本文只取收集當日快數量級,讀者請以 repo 主頁即時數字為準)
- Open issues:約 560(2026-10-20 快照)
- 建立日期:2026-02-24;最近推送:2026-10-20(本輪收集當日仍有提交)
- 最新 release:v0.1.5(2026-10-20 17:28 UTC)
- 官方文件:docs.nvidia.com/openshell/latest;PyPI 套件名
openshell - 安全政策:repo 內設有 SECURITY.md,提供漏洞回報途徑
它解決甚麼問題
OpenShell 官方 README 把矛盾說得很直接:代理在能讀檔案、安裝套件、呼叫 API 與使用憑證時最有用,但這同時意味着不設限的存取。OpenShell 的做法是讓你以政策(policy)宣告每個代理可以碰甚麼,然後由運行時強制執行。
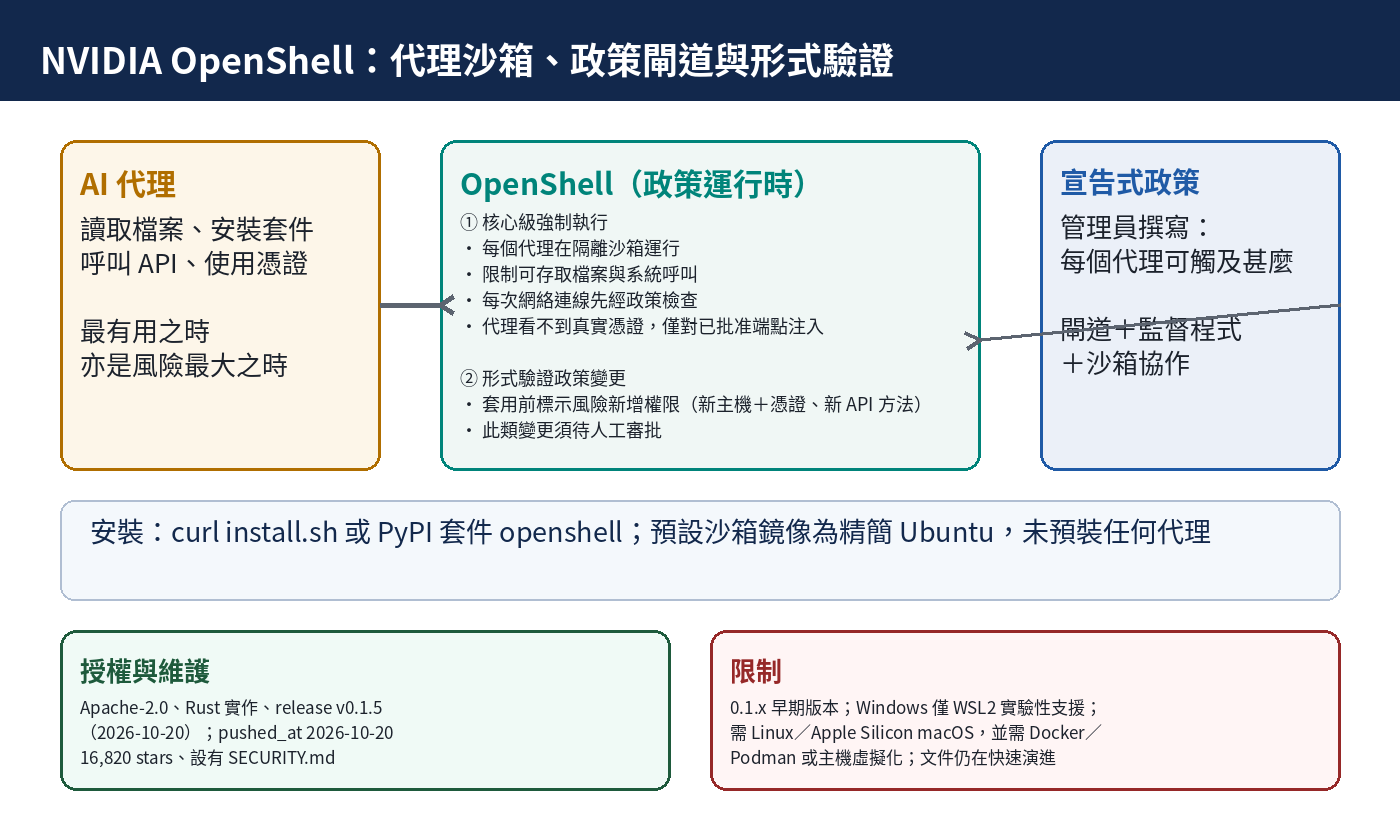
兩個核心機制
① 核心級強制執行(kernel-level enforcement)
- 每個代理在隔離沙箱中運行;核心控制限制它可以存取哪些檔案、可以發出哪些系統呼叫。
- 每一次網絡連線在離開沙箱前都要先通過政策檢查。
- 代理看不到真實憑證——OpenShell 只把憑證加到前往已批准端點的請求上。這一條對減少憑證外洩面特别關鍵:代理「有權用某個 API key」不等於「看得到這個 key」。
② 形式驗證政策變更(formally verified policy changes)
在政策變更獲批之前,OpenShell 以形式驗證標示該變更會授予哪些風險新增權限——例如以憑證接觸一個新主機、或呼叫一個新的 API 方法——這類變更會等待人工審批。這不是「看起來合理就放行」,而是先算出爆炸半徑再決定。
這個方向有 NVIDIA 自家的技術說明:OpenShell Team 在 OpenShell Research 發表的開發筆記《What we have learned at OpenShell applying formal methods to control AI agents》(2026-09-10,Hacker News 上約 40 points)說明其把形式方法用於代理政策驗證的經驗,並提醒形式檢查有其範圍限制、政策模型需持續維護。該文署名為 OpenShell Team @ NVIDIA,屬第一方技術說明而非獨立第三方驗證;形式驗證在政策變更這一層的實用性仍有爭論,但方向本身可查證。
安裝與最小試用
官方快速入門(README 原文):
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/v0.1.5/install.sh | OPENSHELL_VERSION=v0.1.5 sh
openshell sandbox create --name demo
安裝程式會設定 CLI 與本機閘道;預設沙箱鏡像是精簡版 Ubuntu,沒有預裝任何代理。環境需求:Linux、Apple Silicon 上的 macOS,或 Windows with WSL 2(實驗性),並需要 Docker、Podman 或主機虛擬化。
適用對象與實際用途
- 在本機或私有環境跑 AI coding agent 的人:想給代理實際能力,又不想它整台機器的檔案與網絡任意通行。
- 需要最小權限治理的團隊:把「代理可以做甚麼」變成可審批、可驗證的政策,而非口頭約定。
- 研究代理安全的研究者:作為核心級強制執行與策略驗證的參考實作。
技術亮點
- 以 Rust 為主的程式基調:GitHub 語言統計顯示主要語言為 Rust(repo 同時有 Go、Shell、Python、TypeScript 等),並非單一工具鏈;Rust 的記憶體安全特性對此類核心級強制執行專案是常見選擇,本文未取得可比較的體積或效能數據,不作量化優勢聲稱。
- 政策優先的設計:先宣告、後執行,並把政策變更當作需要驗證的事件而非事後補救。
- 憑證隔離:代理不接觸真實憑證,只由運行時按端點注入——這是比「沙箱內存 key」更穩妥的模式。
- 活躍維護:2026-02 建立,release v0.1.5 與提交持續(本輪收集當日仍有 push 與 release)。「進入 GitHub Trending monthly」屬本輪收集當日快照,無可重現的歷史快照證據,本文不作持續聲稱。
安全注意事項
- 項目本身是安全工具,設有 SECURITY.md;本文只就 repo 頁面、release notes 與所引官方文件範圍檢查,未發現與 OpenShell 相關的重大安全事件或公告,但這不等於已涵蓋全部公開披露,讀者應以 SECURITY.md 與官方公告為準。
- 「安全運行時」會成為新的攻擊面:閘道與監督程式本身若被繞過,沙箱承諾即失效。官方文件把閘道、監督程式與沙箱的關係寫在架構章節,部署前應讀完。
- 0.1.x 版本的政策語法與 API 仍可能變動;官方已提供 0.1.0 升級指南,升級前應先讀。
限制(推介前必須講清楚)
- 早期版本:目前為 0.1.x,README 明言這是「穩定 release 節奏、新隔離原語、擴充 extension surface 與新 API」的階段,破壞性變動仍可能發生。
- 平台限制:Windows 僅 WSL 2 且屬實驗性;需要 Docker/Podman 或主機虛擬化,輕量環境未必適用。
- 文件仍在演進:安裝路徑、政策語法與能力隨版本變動,本文命令以 2026-10-20 的 README 為準。
- 不適合直接上生產:作為學習與試驗代理最小權限的切入點非常合適;在正式環境大規模部署前,建議先在隔離環境完整評估政策語法與例外處理。
推薦結論
如果你正在本機跑 AI 代理、又對「代理整台機器跑」感到不安,OpenShell 值得列入試用清單。它把「代理權限」從抽象討論變成可宣告、可強制執行、可驗證的政策,並以 Rust 與 Apache 2.0 開源,配合 NVIDIA 官方文件與持續維護——這在 2026 年的代理安全工具中並不多見。它的成熟度(0.1.x)與平台要求(Windows 僅實驗性 WSL2)是明確限制,建議以試驗性質試用,而非立即作為生產依賴。
來源
- GitHub:NVIDIA/OpenShell(repo 主頁)
- OpenShell README(v0.1.5 官方第一手,本文命令以此版本為準)
- NVIDIA OpenShell 官方文件
- OpenShell v0.1.5 release tag(2026-10-20 17:28 UTC)
- NVIDIA OpenShell Research:以形式方法控制 AI 代理的經驗(第一方技術說明)
- PyPI:openshell(Python SDK,非 CLI;CLI 由官方 install script 或 release 提供)
- GitHub API:NVIDIA/OpenShell 語言統計(Rust 為主要語言的來源)
圖片來源及授權:本文配圖由 HKAIWeb 以 Pillow 及 Noto Sans CJK 原創繪製,授權 CC BY 4.0,由 HKAIWeb 署名。圖中架構說明整理自 NVIDIA/OpenShell 官方 README 及 docs.nvidia.com/openshell 官方文件,屬原創示意圖,未使用 NVIDIA 官方品牌圖片或第三方圖片,因此不涉及 NVIDIA 品牌資產授權問題。