
2026 年 10 月 21 日,廣泛使用的開源 LLM 代理套件 LiteLLM 的發布管線被入侵,惡意版本 litellm==1.107.0 被推到 PyPI,同一份惡意內容亦進入官方 Docker 映像的 v1.107.0、latest、main-latest 與 main-stable 標籤。這批 artifact 會在 Python 解譯器啟動時自動執行竊密程式,毋須 import litellm。LiteLLM 在官方事故報告中稱所有舊版本安全,受影響 artifact 已被下架,企業版私有 registry 未受影響,並建議用戶改用明確 pin 定的 litellm==1.106.2。
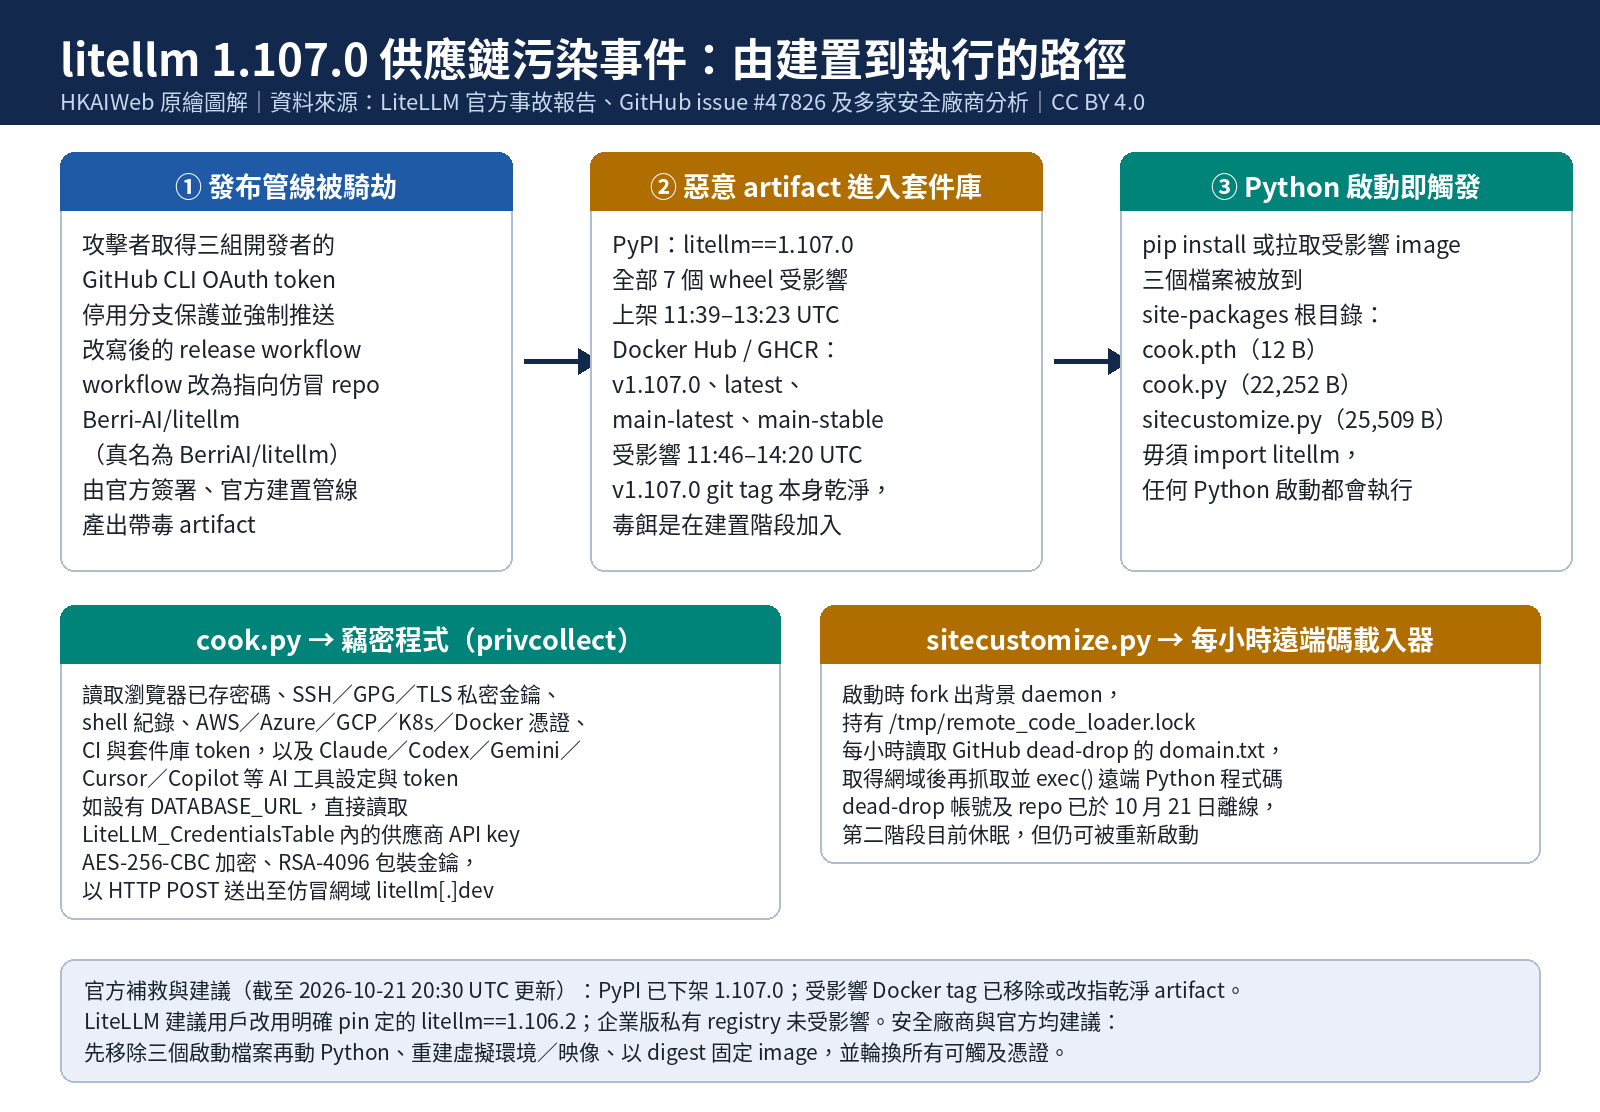
事件重點:官方第一手說明了甚麼
LiteLLM 於官方文件站發佈事故報告(發布日期 2026 年 10 月 21 日,最後更新 21 日 20:30 UTC),要點如下:
- 10 月 21 日清晨,LiteLLM 的發布管線被入侵,把
v1.107.0推到 Docker registry 與 PyPI;該版本含「編譯後的惡意程式,會竊取憑證並載入遠端程式碼執行工具」。 - PyPI 上七個
litellm==1.107.0wheel 於 11:39:51–11:40:13 UTC 上傳,13:23 UTC 前已被 PyPI 移除。 - Docker Hub 與 GHCR 的
v1.107.0、latest、main-latest、main-stable由 11:46:56 UTC 起指向受感染映像索引,至 14:20 UTC 全部移除或改指已驗證的乾淨 artifact。 - LiteLLM 表示所有較舊版本安全,企業版私有 registry 未受影響;狀態為「事件已控制、調查仍在進行」。
攻擊是如何進入官方發布管線的
這宗事件最值得留意的地方,是惡意 artifact 並非靠偷push 或偽造倉庫得逞,而是經由項目自己的簽署與建置管線產出,build provenance 亦如實記錄了來源。
據 LiteLLM 官方的攻擊鏈說明與獨立安全團隊的分析:
- 10 月 21 日星期一,團隊臨時放寬發布權限,讓兩名內部工程師可以為客戶發佈每日 bugfix 備援版本。
- 攻擊者持有三組開發者的 GitHub CLI OAuth token,其中一組屬於 GitHub organization owner;10:08:29 UTC,分支保護攔下一次未授權的 release workflow 修改,10:08:34 UTC 即有具權限的憑證覆寫保護並套用該提交。
- 修改後的 workflow 把來源倉庫指向
Berri-AI/litellm——與真正組織名BerriAI/litellm只差一個連字號的仿冒倉庫。 - 10:46:39 UTC staging 運行、11:08:53 UTC 正式發布管線啟動,11:11:18 UTC 由第二組開發者憑證通過審批閘。10:53–10:54 UTC,第三組憑證被用來刪除生產與 staging 的 workflow 記錄,限制調查可得的日誌。
JFrog Security Research 的獨立分析顯示,10 個惡意提交(08:56–10:46 UTC)疊在合法的 main branch 提交 a8113b0d 之上;前三筆加入 payload 檔案,四筆改版本號,其後一筆在 pyproject.toml 的 [tool.maturin] 加入 data = "cook",最後一筆在三個 Dockerfile 加入 COPY cook ./cook。v1.107.0 的 git tag 本身是乾淨的——只看 tag、sdist 或源碼審查都看不出問題。
為甚麼「啟動時執行」比「安裝即中招」更難防
每個受影響 wheel 都比正常版本多出三個檔案,pip 會把它們裝到 site-packages 的根目錄(而非 litellm 套件目錄內):
cook.pth(12 bytes)——只含一行import cook;Python 的site模組在解譯器初始化時就會處理.pth檔並執行以import開頭的行。cook.py(22,252 bytes)——經 base64 + zlib 包裹的竊密程式,內部自稱privcollect,以後台 daemon thread 執行一次。sitecustomize.py(25,509 bytes)——Python 啟動時會自動嘗試匯入名為sitecustomize的模組,這個檔案藉此 fork 出背景載入器。
結果是:受影響環境中任何一次 Python 啟動都會觸發 payload,包括跑 pip 本身。LiteLLM 與多家安全廠商因此特別提醒,補救時不要先執行 pip install,否則會再次運行這兩個啟動檔。
竊密程式收集甚麼
各家分析的目標清單大致一致,共有 16 個收集模組,涵蓋:
- 瀏覽器已存密碼(Chromium 系、Firefox
logins.json與key4.db)與瀏覽紀錄; ~/.ssh/*、GPG 與 TLS 私密金鑰、shell 與資料庫客戶端紀錄、.git-credentials、.npmrc、.pypirc、maven/gradle/cargo/gem/composer 等套件庫憑證;- AWS、Azure、Google Cloud、Kubernetes、Docker/Swarm 憑證,並讀取雲端 instance metadata(AWS IMDS/ECS、GCP、Azure IMDS);
- GitLab Runner、Jenkins、Vault、Terraform、Packer 等 CI/IaC 秘密;
- AI 開發工具設定與 token:Claude Code、Claude Desktop、Codex、Gemini CLI、Cursor、Windsurf、Copilot、VS Code
mcp.json、Qwen、Kiro、Hugging Face 等; - Linux 上其他行程的環境變數(
/proc/<pid>/environ)。
其中一個模組專為 LiteLLM 部署而寫:若設有 DATABASE_URL,它會啟動子行程經 Prisma 讀取 LiteLLM_CredentialsTable 與 LiteLLM_ProxyModelTable。由於 LiteLLM proxy 的用途就是把上百家 LLM provider 的 API key 集中在同一處,一個被攻破的 proxy host 可以同時暴露多個上游供應商的憑證。
收集到的資料以隨機 AES-256-CBC 金鑰加密,該金鑰再以 payload 內建的 RSA-4096 公鑰(OAEP-SHA256)包裝,打成 tar.gz 後以 HTTP POST 送到 www.litellm[.]dev/healthcheck。litellm.dev 於 10 月 13 日註冊,與項目真正網域 litellm.ai 無關。外送成功後,竊密程式會寫入 /tmp/.pc_once_72129118c59f5636c0bb 標記並不再重跑;但這個標記不存在不代表主機未被入侵(/tmp 不會在容器重啟後存活)。
每小時運作的第二階段
sitecustomize.py 會 setsid detach 一個背景 daemon,以 /tmp/remote_code_loader.lock 確保單一實例,並把 stdio 指向 /dev/null、工作目錄改為 /——事後可在主機上看到一個 cwd 為 / 的孤立 python 行程。該 daemon 每小時讀取 GitHub dead-drop(letters9813/pythonclient-test 倉庫的 domain.txt);若檔案內有網域,就再跑一遍竊密程式,再向 <domain>/codepy 取得回應並以 exec() 執行。JFrog 觀察時該檔案為 0 bytes,第二階段處於休眠;dead-drop 帳號與倉庫其後已下線,但改一個 commit 就能重新啟動它。Windows 上因 os.fork() 失敗,載入器會靜默結束,但 cook.py 仍會運行。
已經觀察到的後續濫用
Wiz 表示,自外送開始約 4.5 小時後(16:20–17:01 UTC)觀察到被竊憑證遭濫用:攻擊者從多個環境的 CI runner 與 Kubernetes node,以 sts:GetCallerIdentity 驗證 harvest 回來的 AWS instance role 憑證,隨後呼叫 bedrock:ListFoundationModels 與 ListModels,模式與既有「LLMjacking」研究相符;少數環境中還進一步列舉 IAM(ListRoles、ListUsers、ListAccessKeys)及一般探測。
這與 3 月的 LiteLLM 事件有何不同
這是 LiteLLM 2026 年第二次供應鏈污染。3 月 24 日的事件影響 1.82.7 與 1.82.8,經 Trivy/trivy-action 被盜憑證發佈,被歸屬於 TeamPCP;本次 1.107.0 使用不同的 payload、持久化機制與網絡設施。Datadog 與 JFrog 均明確指出,兩者之間目前未有已證實的關聯,不應視為同一場行動。
另一個差別是本次的「雙機制」:.pth 與 sitecustomize.py 同時使用。Wiz 稱這是在野首度有記錄的雙技術並用個案。
下載量:不同口徑要分清楚
對於受影響範圍,各方引用數字不盡相同,宜分開看待:Datadog 指約每週 2,300 萬次下載;Mend.io 指過去一個月超過 9,200 萬次。這些都是第三方統計,並非 LiteLLM 官方公布,讀者不宜混用。
仍未確定的事項
以下幾點在官方與獨立分析中均屬未決,讀者不應視為已證實:
- 攻擊者最初如何取得 LiteLLM 內部部署的存取權(該部署暴露於公網);官方懷疑是經一個近期已修補的漏洞,但尚未確認。
- 確切的建置或發佈環節在何處被寫入——JFrog 明確表示,現有證據與「在建置過程中加入」較吻合,但不能據此推斷某一套 CI、維護者機器、PyPI 帳號或發佈憑證被攻破。
- GitHub CLI OAuth token 如何外洩。LiteLLM 表示調查中觀察到「Claude Code 在特定情況下會把用戶的 GitHub CLI OAuth token 嵌入 response body」,若 response body 被記錄,token 就可能出現在 LiteLLM 日誌中——這是官方對可能途徑的描述,並非root cause 已確認。
- 截至 Rescana 10 月 22 日更新,本事件沒有 CVE、沒有 GitHub security advisory、沒有 KEV 收錄、沒有國家 CERT 警告;OSV 有對應的惡意套件條目 MAL-2026-2144。
受影響用戶應該怎做
LiteLLM 官方與各安全團隊的建議大致相同,順序很重要:
- 不要先跑
pip。在受影響環境中啟動 Python(包括pip)會再次執行cook.pth與sitecustomize.py。請先用 shell 工具(不經受影響解譯器)由每個受影響的site-packages移除cook.pth、cook.py、sitecustomize.py及其__pycache__對應檔。 - 結束持有
/tmp/remote_code_loader.lock的 detachedpython行程;並檢查/tmp/.pc_sq_*、/tmp/.pc_e_*與環境變數PRIVCOLLECT_ACTIVE=1。 - 以
pip show litellm確認版本;若曾在 11:39–13:23 UTC 之間以未 pin 版本安裝,或曾在 11:46–14:20 UTC 之間啟動上述 Docker 標籤,即視為已暴露。注意latest等浮動標籤不會顯示1.107.0,需以映像 digest(sha256:1bbcb1443bc962e45f5aad53fe3d2c30600e0379715fb6c664cdd3ac126c339e)比對。 - 重建而非清理:由
litellm==1.106.2重新建立虛擬環境與映像,容器映像以 digest 而非 tag 固定。 - 輪換該主機可觸及的一切:instance/task IAM role、LiteLLM proxy DB 內所有 provider key 與 master/virtual key、
DATABASE_URL密碼、SSH/GPG 私密金鑰、套件庫與 CI token、AI 工具 token,以及任何曾在該主機行程環境中出現的 secret。若安裝時主機具對外連網能力,應假定外送已成功。 - 檢查雲端審計記錄:安裝時間前後是否有
GetCallerIdentity,以及是否有來自自己基礎設施之外的憑證使用。 - 在 DNS/egress proxy 阻擋
www.litellm[.]dev與 dead-drop URL,並保留 proxy、DNS、endpoint 與雲端審査日誌。
對香港及亞洲使用自架 LLM gateway 的團隊,重點是把 LiteLLM proxy 視為高價值憑證集中點:一次污染暴露的不只是一台開發機,而是 proxy 背後所有上游供應商的 API key。
為何 HKAIWeb 讀者值得留意
今次事件說明了三件事:第一,源碼與 git tag 乾淨不再等同於發布的 binary 乾淨, wheel 與 container image 都必須個別驗證;第二,CI/CD 安全工具與部署工具擁有相同的存取權,一旦被騎劫,下游全部暴露;第三,把多家 LLM provider key 集中在同一 proxy 的架構,在供應鏈事件中會把影響面放大數倍。
來源
- LiteLLM 官方事故報告:Contained: Oct 21, 2026 LiteLLM release v1.107.0 Compromised(第一手)
- LiteLLM GitHub issue #47826:[SECURITY] litellm 1.107.0 compromised(第一手事件追蹤)
- Datadog Security Labs:LiteLLM supply chain compromise: What you need to know
- JFrog Security Research:LiteLLM Hijacked Again
- Wiz:LiteLLM Compromised, Steals Credentials
- Mend.io:LiteLLM 1.107.0 Compromised: Credential Stealer
- StepSecurity:litellm 1.107.0 Compromised on PyPI
- Rescana:LiteLLM 1.107.0 Supply-Chain Compromise
圖片來源及授權:本文主圖由 HKAIWeb 原創繪製(Pillow + Noto Sans CJK),以 CC BY 4.0 授權轉發;內容依據上述 LiteLLM 官方事故報告及第三方安全分析整理,未使用 LiteLLM 官方圖片、第三方圖庫或競爭媒體圖片。